Předchozí stránka- účinné od 1. 1. 2015a) Přehled vybraných bezpečnostních opatření včetně zdůvodnění jejich výběru a jejich vazby na identifikovaná rizika.
- účinné od 1. 1. 2015b) Přehled zavedených bezpečnostních opatření.
účinné od 1. 1. 2015(6) Plán zvládání rizik**
- účinné od 1. 1. 2015a) Obsah a cíle vybraných bezpečnostních opatření pro zvládání rizik.
- účinné od 1. 1. 2015b) Potřebné zdroje pro jednotlivá bezpečnostní opatření pro zvládání rizik.
- účinné od 1. 1. 2015c) Osoby zajišťující jednotlivá bezpečnostní opatření pro zvládání rizik.
- účinné od 1. 1. 2015d) Termíny zavedení jednotlivých bezpečnostních opatření pro zvládání rizik.
- účinné od 1. 1. 2015e) Způsoby hodnocení úspěšnosti zavedení jednotlivých bezpečnostních opatření pro zvládání rizik.
účinné od 1. 1. 2015(7) Plán rozvoje bezpečnostního povědomí*
- účinné od 1. 1. 2015a) Obsah a termíny poučení uživatelů.
- účinné od 1. 1. 2015b) Obsah a termíny poučení garantů aktiv (neplatí pro orgány a osoby uvedené v § 3 písm. e) zákona).
- účinné od 1. 1. 2015c) Obsah a termíny poučení administrátorů (neplatí pro orgány a osoby uvedené v § 3 písm. e) zákona).
- účinné od 1. 1. 2015d) Obsah a termíny poučení dalších osob zastávajících bezpečnostní role.
- účinné od 1. 1. 2015e) Obsah a termíny poučení nových zaměstnanců.
- účinné od 1. 1. 2015f) Formy a způsoby hodnocení plánu.
účinné od 1. 1. 2015(8) Zvládání kybernetických bezpečnostních incidentů**
- účinné od 1. 1. 2015a) Definování kategorií kybernetického bezpečnostního incidentu.
- účinné od 1. 1. 2015b) Pravidla a postupy pro evidenci a zvládání jednotlivých kategorií kybernetických bezpečnostních incidentů.
- účinné od 1. 1. 2015c) Pravidla a postupy testování systému zvládání kybernetických bezpečnostních incidentů.
- účinné od 1. 1. 2015d) Pravidla a postupy pro vyhodnocení kybernetických bezpečnostních incidentů a pro zlepšování kybernetické bezpečnosti.
účinné od 1. 1. 2015(9) Strategie řízení kontinuity činností**
- účinné od 1. 1. 2015a) Práva a povinnosti zúčastněných osob.
- účinné od 1. 1. 2015b) Cíle řízení kontinuity činností
- účinné od 1. 1. 20151. minimální úroveň poskytovaných služeb,
- účinné od 1. 1. 20152. doba obnovení chodu,
- účinné od 1. 1. 20153. bod obnovení chodu.
- účinné od 1. 1. 2015c) Strategie řízení kontinuity činností pro naplnění cílů kontinuity.
- účinné od 1. 1. 2015d) Způsoby hodnocení dopadů kybernetických bezpečnostních incidentů na kontinuitu a posuzování souvisejících rizik.
- účinné od 1. 1. 2015e) Určení a obsah potřebných plánů kontinuity.
- účinné od 1. 1. 2015f) Postupy pro realizaci opatření vydaných Národním bezpečnostním úřadem.
účinné od 1. 1. 2015(10) Přehled obecně závazných právních předpisů, vnitřních předpisů a jiných předpisů a smluvních závazků*
- účinné od 1. 1. 2015a) Přehled obecně závazných právních předpisů.
- účinné od 1. 1. 2015b) Přehled vnitřních předpisů a jiných předpisů.
- účinné od 1. 1. 2015c) Přehled smluvních závazků.
účinné od 1. 1. 2015Poznámka:účinné od 1. 1. 2015* Očekávaná důvěrnost dokumentu je na úrovni střední podle stupnice uvedené v příloze č. 1: Hodnocení a úroveň aktiv.účinné od 1. 1. 2015** Očekávaná důvěrnost dokumentu je na úrovni vysoká podle stupnice uvedené v příloze č. 1: Hodnocení a úroveň aktiv.účinné od 1. 1. 2015Příloha č. 5
účinné od 1. 1. 2015 k vyhlášce č. 316/2014 Sb.účinné od 1. 1. 2015Formulář hlášení kybernetického bezpečnostního incidentu
účinné od 1. 1. 2015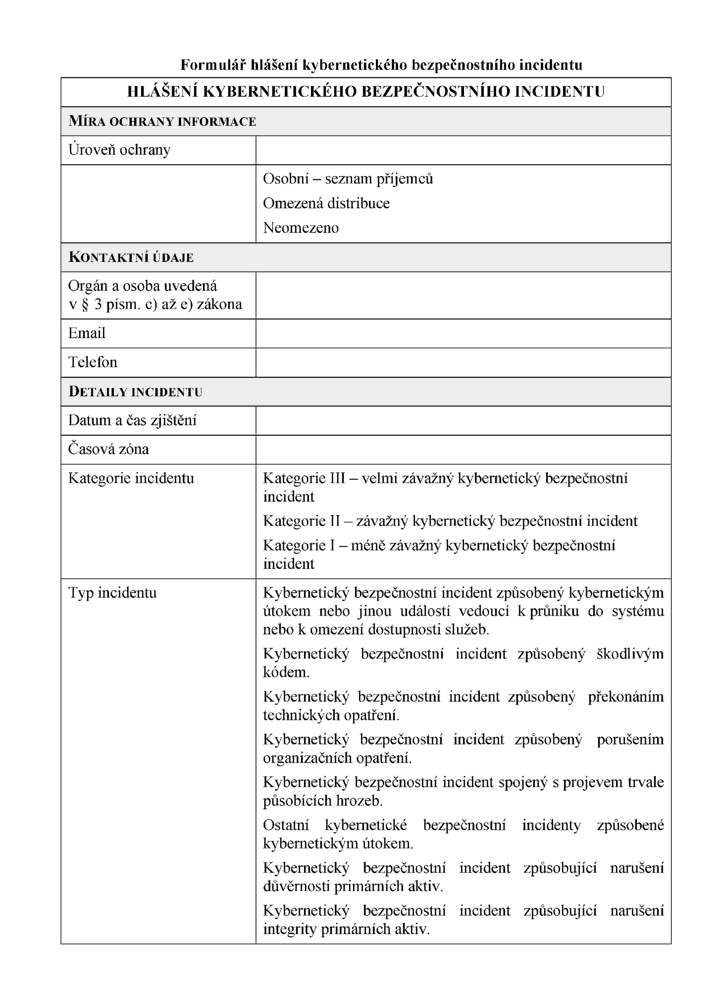 účinné od 1. 1. 2015
Příloha č. 6
účinné od 1. 1. 2015 k vyhlášce č. 316/2014 Sb.účinné od 1. 1. 2015Formulář oznámení o provedení reaktivního opatření a jeho výsledku
účinné od 1. 1. 2015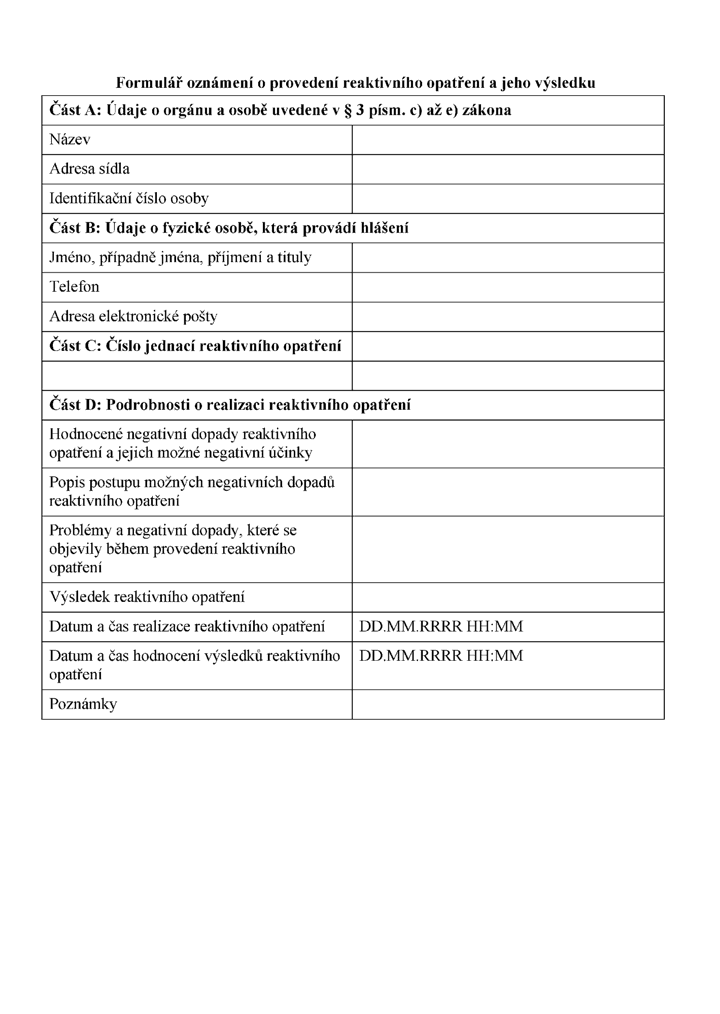 účinné od 1. 1. 2015
Příloha č. 7
účinné od 1. 1. 2015 k vyhlášce č. 316/2014 Sb.účinné od 1. 1. 2015Formulář pro hlášení kontaktních údajů
účinné od 1. 1. 2015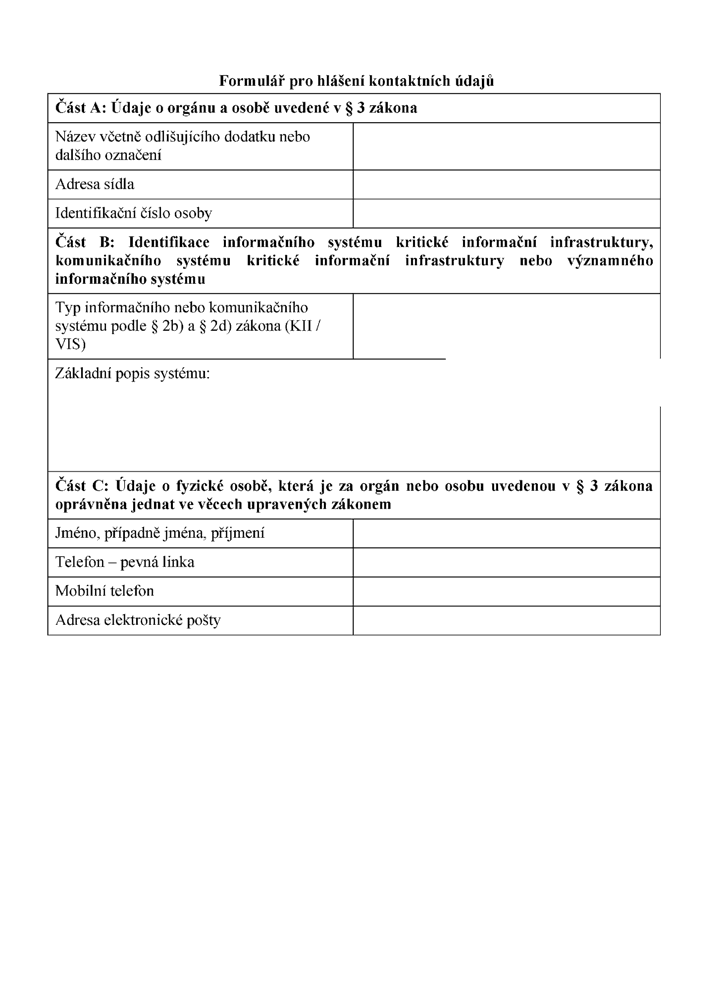
účinné od 1. 1. 2015- účinné od 1. 1. 20151) ISO/IEC 27001:2013, případně ČSN ISO/IEC 27001:2014