Ministr:
Ing. Janota v. r.

Příloha č. 1

k vyhlášce č. 383/2009 Sb.

Formát elektronicky předávaných údajů

Obecné zásady struktury a formát předávaných údajů

Soubory účetních záznamů předávaných mezi vybranou účetní jednotkou a centrálním systémem účetních informací státu obsahují záhlaví souboru, která obsahuje základní identifikační údaje o souboru jako takovém, o vybrané účetní jednotce, a další nezbytně nutné identifikační údaje. Soubory dále obsahují vlastní obsah souboru, který se skládá z jednotlivých předávaných informací mezi vybranou účetní jednotkou a centrálním systémem účetních informací státu. Soubory jsou zakončeny zápatím, které stanoví jednoznačnou identifikaci celistvosti přenášeného účetního záznamu a další informace nutné pro zabezpečení souboru. Soubory jsou ve tvaru přenosových vět ve formátu XML. Soubor vždy musí být zakončen tak, aby .XML soubor na konci (jako poslední dva znaky) obsahoval CR LF, tj. 0x0D a 0x0A. Soubory XML musí být v kódování dle UTF-8.

Základními částmi přenosové věty jsou:

  1. a) záhlaví, které stanoví nejméně nezaměnitelnou identifikaci účetního záznamu a další identifikační údaje o obsahu účetního záznamu a účetní jednotce, která jej vytvořila,
  2. b) obsah, který obsahuje zejména přenášenou informaci (záznam) a má různou strukturu podle typu souboru; v části obsah je vždy obsažen alespoň jeden záznam a
  3. c) zápatí, které stanoví nejméně nezaměnitelnou identifikaci pro zajištění celistvosti přenášeného účetního záznamu, pravidla pro část obsahující kontrolní a bezpečnostní údaje.

Účetní záznamy předávané mezi vybranou účetní jednotkou a centrálním systémem účetních informací státu se navrhují tak, aby odpovídaly pravidlům pro standardizované datové prvky podle vyhlášky č. 469/2006 Sb., o informačním systému o datových prvcích.
Příloha č. 2

k vyhlášce č. 383/2009 Sb.

Formáty účetních záznamů v technické formě a výstupní formáty snímacího zařízení pro převod účetních záznamů z listinné formy do technické formy

  1. 1. Formáty účetních záznamů v technické formě:
    1. a. PDF (Portable Document Format) verze 1.3 a vyšší nebo PDF/A (Portable Dokument Format/Archive)
    2. b. Tagged Image File Format (TIFF, revize 6 - nekomprimovaný)
    3. c. XML
  1. 2. Parametry snímacího zařízení pro převod účetních záznamů z listinné formy do technické formy:
    1. a. rozlišení snímání nejméně 300 x 300 dpi
    2. b. barevná hloubka nejméně 24 bitů nebo 256 stupňů šedi, jde-li výlučně o černobílé převádění
    3. c. velikost formátu snímací plochy nejméně A4

Příloha č. 3

k vyhlášce č. 383/2009 Sb.

Termíny pro předávání konsolidačních účetních záznamů

Příloha č. 3 Termíny pro předávání konsolidačních účetních záznamů
Číslo výkazuNázev účetního záznamuČetnost předávání účetního záznamu
1Rozvahačtvrtletně - ve stavu k 31. 3., 30. 6., 30. 9. - mezitímní účetní závěrka, a to do 25. dne následujícího měsíce a ročně, tj. ve stavu k 31. 12. - řádná účetní závěrka, a to do 20. 2. následujícího roku,
zdravotní pojišťovny: čtvrtletně – ve stavu k 31. 3., 30. 6., 30. 9.
– mezitímní účetní závěrka, a to do 60. dne od konce vykazovaného období, a ročně, tj. ve stavu k 31. 12. – řádná účetní závěrka, a to do 28. 2. následujícího roku
2Výkaz zisku a ztrátyčtvrtletně - ve stavu k 31. 3., 30. 6., 30. 9. - mezitímní účetní závěrka, a to do 25. dne následujícího měsíce a ročně, tj. ve stavu k 31. 12. - řádná účetní závěrka, a to do 20. 2. následujícího roku,
zdravotní pojišťovny: čtvrtletně – ve stavu k 31. 3., 30. 6., 30. 9.
– mezitímní účetní závěrka, a to do 60. dne od konce vykazovaného období, a ročně, tj. ve stavu k 31. 12. – řádná účetní závěrka, a to do 28. 2. následujícího roku
3Přehled o peněžních tocích a o změnách vlastního kapitáluročně, tj. ve stavu k 31. 12. - řádná účetní závěrka, a to do 20. 2. následujícího roku,
zdravotní pojišťovny: ročně, tj. ve stavu k 31. 12. – řádná účetní závěrka, a to do 28. 2. následujícího roku
4Přílohačtvrtletně - ve stavu k 31.3., 30.6., 30.9.- mezitímní účetní závěrka, a to 25. dne následujícího měsíce a ročně, tj. ve stavu k 31. 12. - řádná účetní závěrka, a to do 20. 2. následujícího roku,
zdravotní pojišťovny: čtvrtletně – ve stavu k 31. 3., 30. 6., 30. 9.
– mezitímní účetní závěrka, a to do 60. dne od konce vykazovaného období, a ročně, tj. ve stavu k 31. 12. – řádná účetní závěrka, a to do 28. 2. následujícího roku
5Pomocný konsolidační přehled k účetní závěrceročně, tj. ve stavu k 31. 12., a to do 31. 3. následujícího roku
6Výkaz majetku a závazků za dílčí konsolidační celek státuročně, tj. ve stavu k 31. 12., a to do 30. 4. následujícího roku
7Výkaz nákladů a výnosů za dílčí konsolidační celek státuročně, tj. ve stavu k 31. 12., a to do 30. 4. následujícího roku
8Výkaz peněžních toků za dílčí konsolidační celek státuročně, tj. ve stavu k 31. 12., a to do 30. 4. následujícího roku
9Příloha účetního výkazu za dílčí konsolidační celek státuročně, tj. ve stavu k 31. 12., a to do 30. 4. následujícího roku
10Pomocný konsolidační přehled za dílčí konsolidační celek státuročně, tj. ve stavu k 31. 12., a to do 30. 4. následujícího roku
  • Poznámka:

    Vybrané účetní jednotky, které nepředávají finanční údaje podle § 23 až 27 předávají rozvahu, výkaz zisku a ztráty, přehled o peněžních tocích, přehled o změnách vlastního kapitálu a přílohu za období leden až prosinec do 15. března následujícího roku; termíny pro čtvrtletní předávání uvedených účetních záznamů tímto nejsou dotčeny.

  • Příloha č. 4

    k vyhlášce č. 383/2009 Sb.

    Termíny pro předávání jiných účetních záznamů

    Příloha č. 4 Termíny pro předávání jiných účetních záznamů
    Číslo výkazuNázev účetního záznamuČetnost předávání účetního záznamu
    12Vyžádaný primární účetní záznam z účetních knihdo pěti pracovních dnů od obdržení požadavku na předání jiného účetního záznamu správcem centrálního systému účetních informací
    13Vyžádaný jiný účetní záznamdo pěti pracovních dnů od obdržení požadavku na předání jiného účetního záznamu správcem centrálního systému účetních informací
    14Účetní záznamy o inventarizacido pěti pracovních dnů od obdržení požadavku na předání jiného účetního záznamu správcem centrálního systému účetních informací
    15Vyžádaný konkrétní účetní dokladdo pěti pracovních dnů od obdržení požadavku na předání jiného účetního záznamu správcem centrálního systému účetních informací
    16Vyžádaný seznam primárních účetních záznamů a účetních dokladů dle bližší specifikacedo pěti pracovních dnů od obdržení požadavku na předání jiného účetního záznamu správcem centrálního systému účetních informací

    Příloha č. 5

    k vyhlášce č. 383/2009 Sb.

    Termíny pro předávání operativních účetních záznamů

    Příloha č. 5 Termíny pro předávání operativních účetních záznamů
    Číslo výkazuNázev účetního záznamuČetnost předávání účetního záznamu
    17Soupis pohledávekměsíčně - ve stavu k poslednímu dni kalendářního měsíce, a to do 15. dne následujícího kalendářního měsíce
    18Soupis závazkůměsíčně - ve stavu k poslednímu dni kalendářního měsíce, a to do 15. dne následujícího kalendářního měsíce
    19Soupis podmíněných pohledávekměsíčně - ve stavu k poslednímu dni kalendářního měsíce, a to do 15. dne následujícího kalendářního měsíce
    20Soupis podmíněných závazkůměsíčně - ve stavu k poslednímu dni kalendářního měsíce, a to do 15. dne následujícího kalendářního měsíce
    21Peněžní prostředkyměsíčně - ve stavu k poslednímu dni kalendářního měsíce, a to do 15. dne následujícího kalendářního měsíce
    22Disponibilní majetekměsíčně - ve stavu k poslednímu dni kalendářního měsíce, a to do 15. dne následujícího kalendářního měsíce
  • Poznámka:

    Soupis podmíněných pohledávek a podmíněných závazků se vztahuje k § 25 odst. 2 zákona.

    Disponibilní majetek se vztahuje k § 27 odst. 1 písm. h) zákona.

  • Příloha č. 6

    k vyhlášce č. 383/2009 Sb.

    Požadavky na proces zašifrování a dešifrování

    1. 1. Postup při zašifrování datových souborů za použití symetrického šifrovacího klíče

      Všechny .XML soubory obsahující účetní záznamy zodpovědná osoba před předáním do centrálního systému účetních informací státu zašifruje.

      Při zašifrování se postupuje následovně:

      1. a) do každého jednotlivého .XML souboru je vložen (přidán na začátek) první řádek, který je tvořen ”náhodným řetězcem 1” s délkou 16 znaků,
      2. b) na konec .XML datového souboru modifikovaného dle předchozího bodu, je vložen poslední řádek, který je tvořen ”náhodným řetězcem 2” s takovou délkou, aby celková délka zašifrovaného .XML souboru byla rovná násobku 16 byte.
      3. c) datový .XML soubor se následně zašifruje algoritmem AES s délkou klíče 256 bitů, a to pomocí symetrického šifrovacího AES klíče dle § 17 odst. 2 písm. b) vyhlášky, mód (režim) šifrování Cipher Block Chaining (CBC), přičemž inicializačním vektorem je posloupnost 16-ti binárních číslic s hodnotou 0,
      4. d) po zašifrování se datový .XML soubor převede do kódování Base64, změní se přípona na XM6 a v tomto tvaru je soubor připraven k odeslání do centrálního systému účetních informací státu.
    2. Poznámka: Detailní popis metody šifrování CBC je uveden na http://csrc.nist.gov/publications/nistpubs/800-38a/sp800-38a.pdf.
    1. 2. Postup při dešifrování datových souborů za použití symetrického šifrovacího klíče

      Při dešifrování datových souborů za použití symetrického šifrovacího klíče .XML se soubory předané vybrané účetní jednotce z centrálního systému účetních informací státu po uskutečnění přenosu dešifrují.

      Při dešifrování se postupuje následovně:

      1. a) datový soubor s příponou .XM6 soubor se převede z kódování Base64, do binárního kódu,
      2. b) převedený datový soubor se následně dešifruje algoritmem AES s délkou klíče 256 bitů, a to pomocí symetrického šifrovacího AES klíče podle § 17 odst. 2 písm. b) vyhlášky, mód (režim) šifrování Cipher Block Chaining (CBC), přičemž inicializačním vektorem je posloupnost 16-ti binárních číslic s hodnotou 0,
      3. c) změní se přípona dešifrovaného souboru na .XML
      4. d) ze souboru se odstraní (vymaže) první a poslední řádek – odstraní se náhodné řetězce 1 a 2.
    2. Poznámka: Detailní popis metody dešifrování CBC je uveden na http://csrc.nist.gov/publications/nistpubs/800-38a/sp800-38a.pdf.
  • Poznámka: Vymezení pojmů použitých v této tabulce a odkazy jsou uvedeny v příloze č. 13 k této vyhlášce.
  • Příloha č. 7

    k vyhlášce č. 383/2009 Sb.

    Způsob tvorby osobních přístupových kódů a jejich předávání zodpovědným osobám a náhradním zodpovědným osobám

    1. 1. Statutární zástupce účetní jednotky nebo osoba jím určená zašle správci CSÚIS informace požadované po vybrané účetní jednotce stanovené v příloze číslo 14 prostřednictvím formuláře uveřejněného správcem CSÚIS.
    2. 2. Správce CSÚIS vygeneruje zajišťovací a identifikační soubory podle přílohy číslo 12 zodpovědným, případně náhradním zodpovědným osobám. Správce CSÚIS zašle prostřednictvím datových schránek zprávu účetní jednotce, v případě, že účetní jednotka nemá zřízenu datovou schránku, tak jiným způsobem. Zpráva obsahuje přístupové kódy (přihlašovací jméno a heslo) s omezenou časovou platností.
    3. 3. Účetní jednotka se pomocí těchto údajů přihlásí k CSÚIS a stáhne zajišťovací a identifikační soubory.
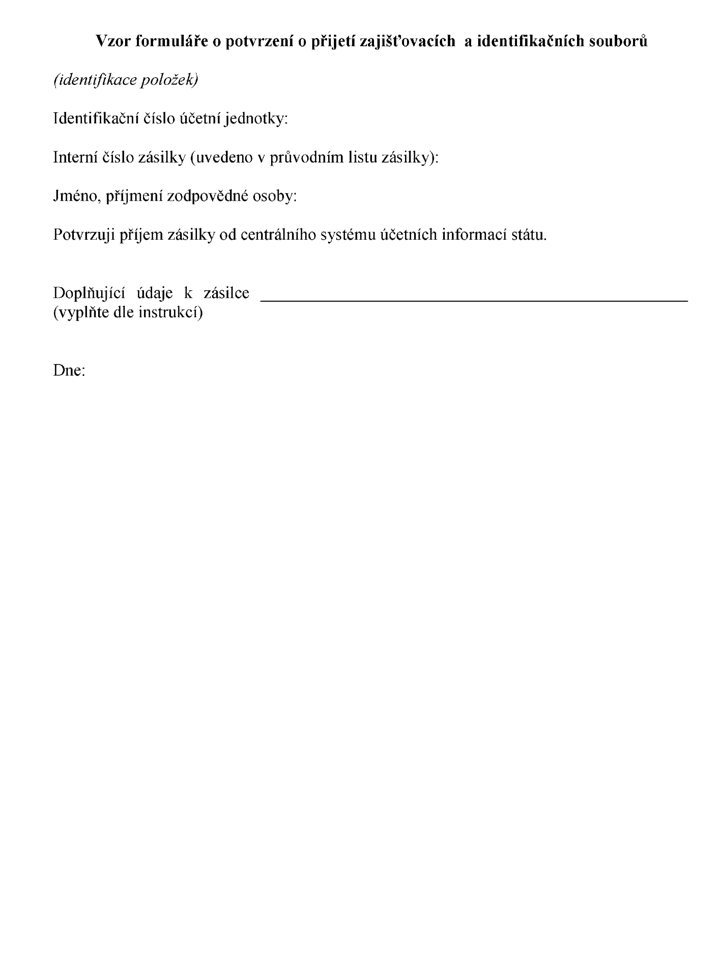
    4. 4. Účetní jednotka potvrdí převzetí pomocí formuláře dle přílohy 10 – Vzor formuláře o potvrzení o přijetí zajišťovacích a identifikačních souborů a prostřednictvím datových schránek nebo jiným způsobem popsaným v technickém manuálu odešle vyplněný formulář správci CSÚIS.
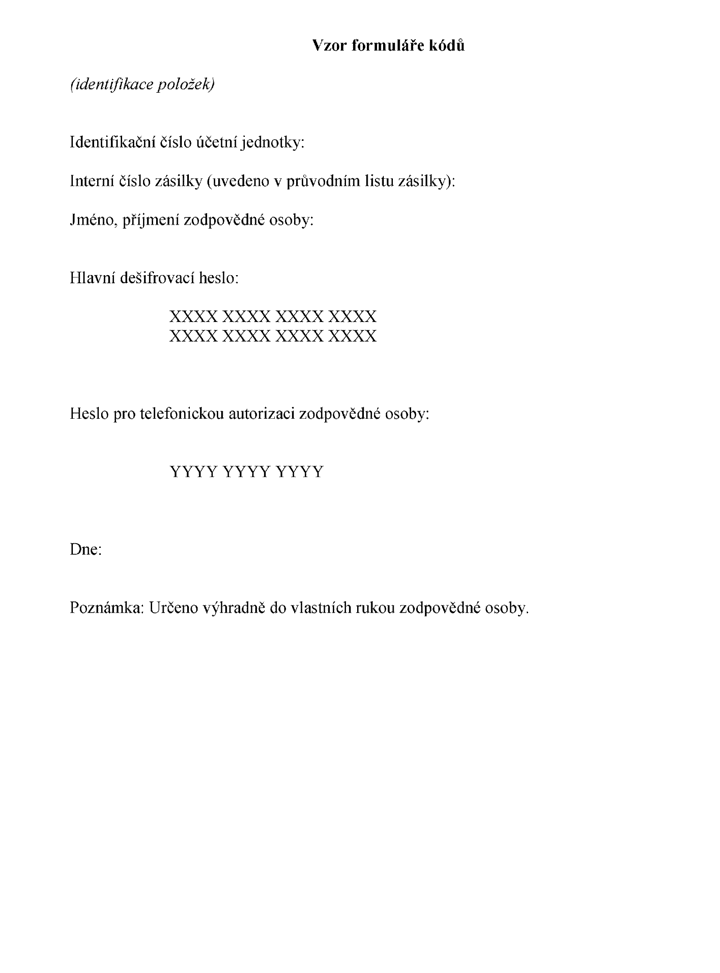
    5. 5. Správce CSÚIS zašle každé zodpovědné osobě, případně náhradní zodpovědné osobě, dané účetní jednotky, od které obdržel potvrzení dle přílohy číslo 10 listovní zásilku v chráněné obálce, která obsahuje formulář s vyplněnými údaji dle přílohy číslo 11.
    6. 6. Zodpovědná osoba, případně náhradní zodpovědná osoba „odemkne“ předepsaným způsobem pomocí zaslaných „odemykacích hesel“ šifrovací klíče+logovací jména a hesla a prostřednictvím svého programového vybavení vygeneruje jejich kontrolní součty (před i po „odemčení“). Kontrolní součty při odemčení klíčů zodpovědná osoba, případně náhradní odpovědná osoba předá účetní jednotce, která zašle příslušný formulář správci CSÚIS prostřednictvím datové schránky nebo jiným způsobem popsaným v technickém manuálu.
    7. 7. Správce CSÚIS aktivuje přístupy zodpovědné osobě dané účetní jednotky, která zaslala potvrzení dle předchozího bodu se správnými kontrolními součty a zašle prostřednictvím datových schránek nebo jiným způsobem popsaným v technickém manuálu účetní jednotce oznámení o aktivaci přístupu pro zodpovědnou osobu, případně náhradní zodpovědnou osobu.
    8. 8. Obdobným způsobem se postupuje i při žádosti účetní jednotky o změnu v zodpovědné či náhradní zodpovědné osobě.

    Příloha č. 8

    k vyhlášce č. 383/2009 Sb.

    Požadavky na vstupní osobní hesla

    Příloha č. 8 Požadavky na vstupní osobní hesla
    Heslo znakovéHeslo číslicové
    a) minimální délka hesla je 8 znaků, pokud je použita kombinace číslic a písmen,
    b) povolena jsou písmena „A..Z“ a číslice „0..9“,
    c) metoda ověření hesla musí být „necitlivá“ na záměnu malých a velkých písmen, tj. záměna malých a velkých písmen je ignorována,
    d) znaky, ze kterých se sestává heslo, musejí být náhodně vygenerované, heslo musí obsahovat minimálně 2, maximálně 5 číslic a všechny číslice se nesmějí vyskytovat na pozicích, které spolu navzájem sousedí,
    e) pro znaky použité v heslu platí analogická kritéria uvedená ve sloupci u hesla číslicového pod písmeny i) a j),
    f) písmena použitá v hesle nesmějí tvořit srozumitelné slovo v českém či anglickém jazyce, i kdyby toto slovo bylo „proloženo“ číslicemi případně slovo napsáno v obráceném pořadí (odzadu),
    g) minimální délka 12 číslic, pokud se heslo sestává výhradně z číslic,
    h) číslice, ze kterých se skládá heslo, musejí být náhodně vygenerované,
    i) heslo, nesmí být tvořeno z dvou nebo více opakujících se posloupností číslic nebo jedné či několika skupin shodných číslic,
    j) heslo nesmí být tvořeno z jedné či několika shodných číselných řad, kde jsou snadno odvoditelné vazby mezi jednotlivými členy číselných řad,
    k) heslo nesmí být složeno z číselných řad nebo jejich částí, které jsou snadno zjistitelné vzhledem k zodpovědné osobě (například údaje odvozené od data narození vlastního či rodinných příslušníků, rodná čísla atd.).

    Příloha č. 9

    k vyhlášce č. 383/2009 Sb.

    Požadavky na stupeň a metodu šifrování

    Příloha č. 9 Požadavky na stupeň a metodu šifrování
    pro zašifrování souborů se použije symetrická šifra Rijndael dle AES
    FIPS 197 Nov 2001 Advanced Encryption Standard - viz
    (http://csrc.nist.gov/publications/fips/fips197/fips-197.pdf) csrc.nist.gov přičemž délka klíče je 256 bitů

    Příloha č. 10

    k vyhlášce č. 383/2009 Sb.
    Obrázek

    Příloha č. 11

    k vyhlášce č. 383/2009 Sb.
    Obrázek

    Příloha č. 12

    k vyhlášce č. 383/2009 Sb.

    Postup při generování osobních přístupových kódů

    1. 1) Vymezení pojmů
      1. a) binární číslicí se dále rozumí jeden osmibitový byte, tj. celé číslo v rozsahu intervalu <0-255> dekadicky,
      2. b) řetězcem znaků se dále rozumí posloupnost binárních číslic v intervalu <32-127> dekadicky, které reprezentují znaky v kódování ASCII (dále jen ”znaky”). Posloupnost je zakončena znaky [CR] [LF] dle tabulky ASCII, tj. hodnotami 13 dekadicky a 10 dekadicky (dále jen ”ukončení řetězce”),
      3. c) „náhodný řetězec“ se dále rozumí řetězec znaků, kde jednotlivé znaky jsou vytvořeny náhodně pomocí generátoru pseuodonáhodných čísel. Metoda generování náhodných čísel je popsána v http://csrc.nist.gov/, sekce ”Random number generation”,
      4. d) délkou řetězce znaků se rozumí celkový počet znaků, ze kterých je řetězec znaků složen, přičemž ukončení řetězce není do údaje délka započítáno.
    1. 2) Zodpovědná osoba pomocí přístupového dekódovacího kódu podle § 17 odst. 2 písm. a) dekóduje níže popsaným postupem osobní přístupové kódy podle § 17 odst. 2 písm. b) až d).
    2. 3) Přístupový dekódovací kód podle § 17 odst. 2 písm. a) je přímo dešifrovacím klíčem algoritmu AES s délkou šifry 256 bitů, mód (režim) šifrování Electronic Codebook (ECB), přičemž znaky reprezentují dešifrovací klíč vyjádřený v hexadecimálním tvaru. Dešifrovací klíč se aplikuje na všechny zajišťovací a identifikační soubory zaslané na datovém médiu, které jsou uloženy v zašifrovaném tvaru.

      Detailní popis metody šifrování ECB je uveden na

      http://csrc.nist.gov/publications/nistpubs/800-38a/sp800-38a.pdf.

    1. 4) Pomocí zaslaného přístupového dekódovacího kódu podle § 17 odst. 2 písm. a) se dešifrují následující datové soubory:

      Název souboru: AESKEY_C.TXT

      Název souboru: LOGIN_C.TXT

      Název souboru: PASSWD_C.TXT

    1. 5) Detailní struktura a metoda dešifrování výše uvedených souborů:

      Soubor: AESKEY_C.TXT

      Obsahem souboru je jeden znakový řetězec v kódování Base64, který není zakončen žádným dalším znakem.

      Postup při dekódování souboru:

      1. a) obsah souboru se převede z kódování Base64 do binárního tvaru. Výsledkem převodu je posloupnost 32 binárních číslic (tj. celková délka datového bloku po převodu činí 256 bitů),
      2. b) na výše uvedenou posloupnost 32 binárních číslic se aplikuje dešifrovací algoritmus AES dle bodu 3), přičemž jako dešifrovací 256 bitový klíč se použije přístupový dekódovací kód podle § 17 odst. 2 písm. a),
      3. c) výsledkem výpočtu dle předcházejícího bodu je posloupnost 32 8 bitových číslic, která je přímo 256 bitovým šifrovacím a dešifrovacím klíčem algoritmu AES dle § 17 odst. 2 písm. b).

      Soubor: LOGIN_C.TXT

      1. a) obsah souboru se převede z kódování Base64 do binárního tvaru. Výsledkem převodu je posloupnost 16-ti binárních číslic (tj. celková délka datového bloku po převodu činí 128 bitů),
      2. b) na výše uvedenou posloupnost 16-ti binárních číslic se aplikuje dešifrovací algoritmus AES dle bodu 3), přičemž jako dešifrovací 256 bitový klíč se použije přístupový dekódovací kód podle § 17 odst. 2 písm. a),
      3. c) výsledkem výpočtu dle předcházejícího bodu je řetězec znaků, který vybraná účetní jednotka použije jako přihlašovací jméno pro přihlášení ke komunikačnímu serveru centrálního systému účetních informací státu. Znaky následující za ukončením řetězce se ignorují.

      Soubor: PASSWD_C.TXT

      1. a) obsah souboru se převede z kódování Base64 do binárního tvaru. Výsledkem převodu je posloupnost 16-ti binárních číslic (tj. celková délka datového bloku po převodu činí 128 bitů),
      2. b) na výše uvedenou posloupnost 16-ti binárních číslic se aplikuje dešifrovací algoritmus AES dle bodu 3), přičemž jako dešifrovací 256 bitový klíč se použije přístupový dekódovací kód podle § 17 odst. 2 písm. a),
      3. c) výsledkem výpočtu dle předcházejícího bodu je řetězec znaků, který vybraná účetní jednotka použije jako přihlašovací jméno pro přihlášení ke komunikačnímu serveru centrálního systému účetních informací státu. Znaky následující za ukončením řetězce se ignorují.
  • Poznámka: Plné specifikace pro kódování Base64 jsou obsažené v RFC 1421 a RFC 2440.

    http://www.ietf.org/rfc/rfc1421.txt

    http://www.ietf.org/rfc/rfc2440.txt

  • Příloha č. 13

    k vyhlášce č. 383/2009 Sb.

    Postup při vytvoření potvrzovacího kontrolního součtu

    Po ukončení procesu dešifrování souborů dle této tabulky se sestaví zpráva složená ze souborů UJEID.TXT, DATNAR.TXT, JMEZO.TXT, PRIZO.TXT, zaslaných podle § 19 odst. 1, ke kterým se připojí osobní přístupové kódy podle § 17 odst. 2 písm. b) až d) v otevřeném tvaru (ve výše uvedeném pořadí souborů a kódů), obsah souborů i osobních přístupových kódů se interpretuje jako binární číslice, obsah zprávy se doplní znaky 0x00 na celistvý násobek 512 bitů a ze zprávy se vypočte pomocí algoritmu SHA256 kontrolní hash (kontrolní kód).

    Kontrolní kód se převede do hexadecimálního tvaru (tj. do tvaru řetězce s celkovou délkou 64 hexadecimálních znaků), který zodpovědná osoba zašle centrálnímu systému účetních informací státu s použitím vzoru formuláře dle přílohy 10) (kontrolní kód se uvede v řádce „doplňující údaje“).

  • Poznámka:

    Plná specifikace algoritmu SHA-256 je uvedena v FIPS PUB 180-2

    http://csrc.nist.gov/publications/fips/fips180-2/fips180-2.pdf

  • Příloha č. 14

    k vyhlášce č. 383/2009 Sb.
    Obrázek
    1. 1) Zákon č. 148/1998 Sb., o ochraně utajovaných skutečností, ve znění pozdějších předpisů.
      Zákon č. 153/1994 Sb., o zpravodajských službách České republiky, ve znění pozdějších předpisů.
      Zákon č. 412/2005 Sb., o ochraně utajovaných informací a o bezpečnostní způsobilosti, ve znění pozdějších předpisů.
    2. 2) Vyhláška č. 16/2001 Sb., o způsobu, termínech a rozsahu údajů předkládaných pro hodnocení plnění státního rozpočtu, rozpočtů státních fondů a rozpočtů územních samosprávných celků, ve znění pozdějších předpisů.
    3. 3) Zákon č. 499/2004 Sb., o archivnictví a spisové službě a o změně některých zákonů, ve znění pozdějších předpisů.
    4. 4) Zákon č. 300/2008 Sb., o elektronických úkonech a autorizované konverzi dokumentů, ve znění pozdějších předpisů.