zrušený předpis

Ředitel:
Mgr. Mareš v. r.

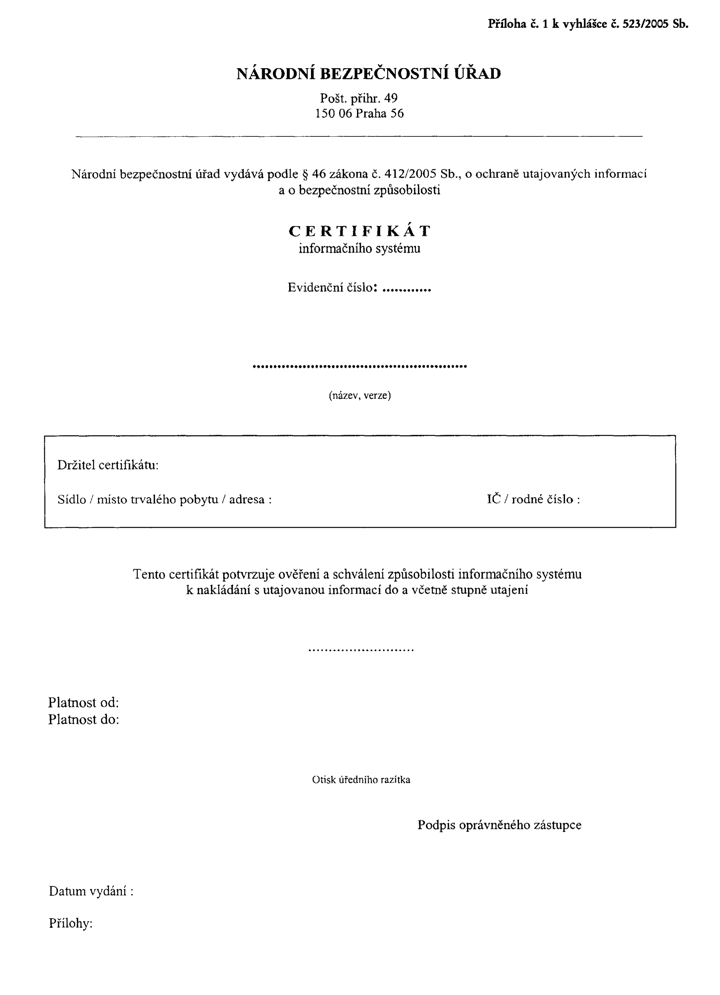
Příloha č. 1

k vyhlášce č. 523/2005 Sb.

CERTIFIKÁT informačního systému

Obrázek

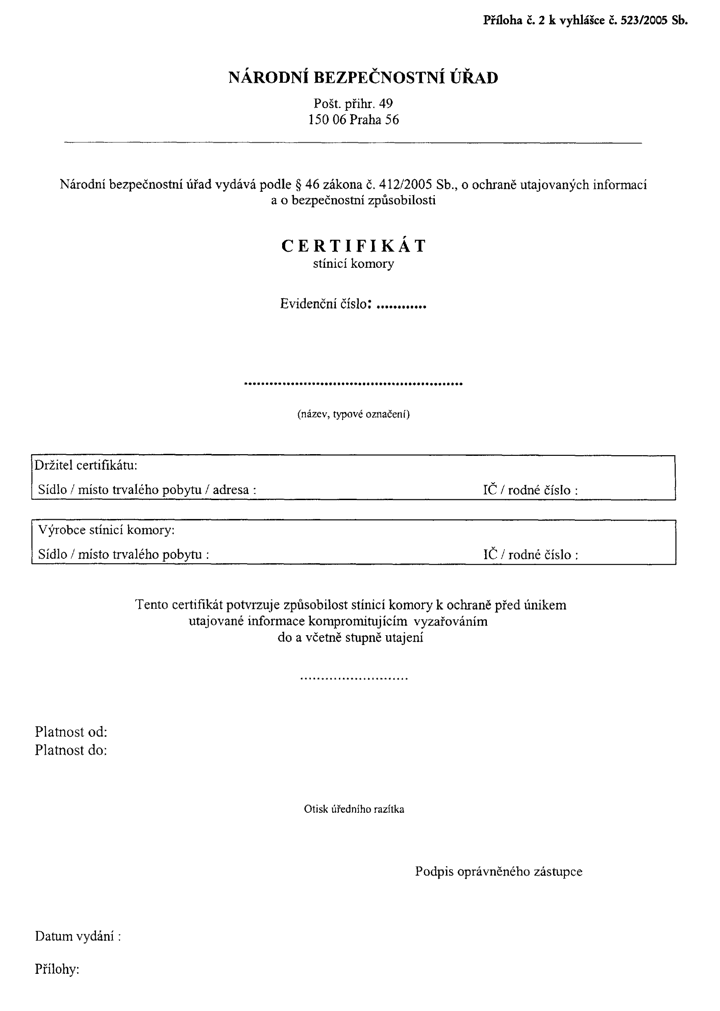
Příloha č. 2

k vyhlášce č. 523/2005 Sb.

CERTIFIKÁT stínicí komory

Obrázek

Příloha č. 3

k vyhlášce č. 523/2005 Sb.

FYZICKÁ BEZPEČNOST INFORMAČNÍCH SYSTÉMŮ (IS)

  1. 1.1. ZPRACOVÁVÁNÍ DAT
    1. 1.1.1. Danou částí informačního systému mohou být utajované informace pouze zobrazeny a zpracovávány nebo přenášeny:
      1. SS1 = 4 body

      V případě, že je v zabezpečené oblasti umístěna jedna nebo více částí informačního systému, použije se nejnižší z hodnot parametru SS1 vztažených k jednotlivým částem informačního systému.

  1. 1.2. UKLÁDÁNÍ UTAJOVANÝCH INFORMACÍ NA POČÍTAČOVÝCH MÉDIÍCH (VEŠKERÁ NEVOLATILNÍ PAMĚŤOVÁ MÉDIA)

    Prostory, v nichž jsou informační systémy používány pro ukládání utajovaných informací stupně utajení Vyhrazené a vyšší, musí být zřízeny jako zabezpečené oblasti.

    1. 1.2.1. Uložená data jsou šifrována certifikovaným kryptografickým prostředkem
      1. SS1 = 4 body

      Kromě parametru SS1, který se vztahuje na uložená zašifrovaná data, je nutné také pracovat s parametrem S1 kryptografického prostředku.

    1. 1.2.2. Uložená data nejsou šifrována
      1. SS1 = 1 bod
    1. 1.3.1. Identifikace jménem a autentizace předmětem s šifrovaným obsahem a přenosem:
      1. SS2 = 4 body

      Kryptografické mechanismy předmětu používaného pro autentizaci musí být certifikované Úřadem.

      Tento způsob autentizace tvoří bezpečnostní ekvivalent zámku úschovného objektu typu 4.

    1. 1.3.2. Identifikace jménem a autentizace předmětem s šifrovaným obsahem:
      1. SS2 = 3 body

      Kryptografické mechanismy předmětu používaného pro autentizaci musí být certifikované Úřadem.

      Tento způsob autentizace tvoří bezpečnostní ekvivalent zámku úschovného objektu typu 3.

    1. 1.3.3. Identifikace jménem a autentizace předmětem
      1. SS2 = 2 body

      Předmět používaný pro autentizaci musí být schválen Úřadem v rámci certifikace informačního systému.

      Tento způsob autentizace tvoří bezpečnostní ekvivalent zámku úschovného objektu typu 2.

    1. 1.3.4. Identifikace jménem a autentizace heslem
      1. SS2 = 1 bod

      Minimální délka a způsob vytváření hesla musí být schválen Úřadem v rámci certifikace informačního systému.

      Tento způsob autentizace tvoří bezpečnostní ekvivalent zámku úschovného objektu typu 1.

      Z bodových hodnot SS1 a SS2 získaných podle bodu 1.1. nebo 1.2. a bodu 1.3. této přílohy se vypočítá hodnota S1:

      1. (S1) = SS1 × SS2

      Hodnotu SS1 a SS2 lze použít do tabulky bodových hodnot nejnižší míry zabezpečení zabezpečené oblasti nebo jednací oblasti.

  1. 1) § 34 zákona č. 412/2005 Sb., o ochraně utajovaných informací a o bezpečnostní způsobilosti.
  2. 2) § 35 zákona č. 412/2005 Sb.
  3. 3) Například ČSN ISO/IEC 15408 Kritéria pro hodnocení bezpečnosti IT.
  4. 4) Vyhláška č. 524/2005 Sb., o zajištění kryptografické ochrany utajovaných informací.
  5. 5) Vyhláška č. 529/2005 Sb., o administrativní bezpečnosti a o registrech utajovaných informací.
  6. 6) Zákon č. 499/2004 Sb., o archivnictví a spisové službě a o změně některých zákonů, ve znění pozdějších předpisů.